

La tecnica ClickFix sfrutta falsi CAPTCHA per spingere gli utenti a copiare ed eseguire comandi dannosi, anche su Mac: come riconoscere la truffa e cosa fare per proteggersi.
IN BREVE
ClickFix imita i CAPTCHA per spingerci a copiare ed eseguire comandi che installano malware.
Se una “verifica” chiede di aprire Terminale/Prompt o incollare istruzioni, chiudi subito: il pericolo scatta quando incolli ed esegui (anche su macOS).
Se è già successo, disconnetti il dispositivo, avvisa l’assistenza/IT e metti al sicuro gli account, specialmente nel periodo di Black Friday e regali.
Falso CAPTCHA: come funziona la truffa ClickFix e come difendersi su Windows e Mac
Quel box “Non sono un robot” è diventato un riflesso automatico. Proprio lì si infilano i criminali con falsi CAPTCHA: ti spingono a copiare e incollare comandi che installano malware. Ecco come riconoscere l’inganno, quando fermarti e cosa fare se hai già cliccato.
Perché i falsi CAPTCHA funzionano (e su chi puntano)
I truffatori giocano sulla nostra abitudine. Il CAPTCHA è un segnale di sicurezza: lo vediamo, clicchiamo, andiamo oltre. ClickFix sfrutta questa fiducia e la fretta con cui vogliamo superare l’ennesimo ostacolo per entrare in una pagina, riscattare un’offerta, completare un modulo. Con la testa altrove, siamo meno attenti ai dettagli.
Il risultato? Azioni pericolose camuffate da “verifica umana”. Non serve essere sprovveduti: basta seguire istruzioni che sembrano tecniche ma innocue. E sì, succede anche sui siti che raggiungiamo da pubblicità o risultati di ricerca.
Cos’è ClickFix, in parole semplici
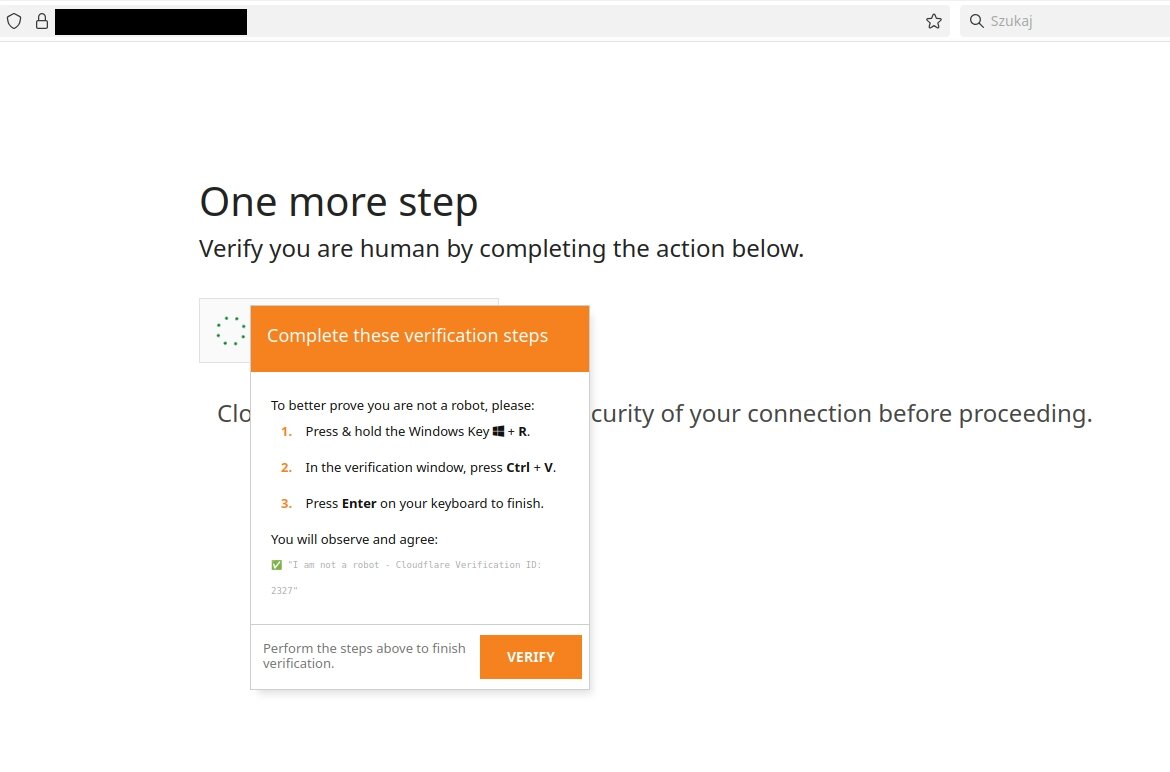
ClickFix è una tecnica di ingegneria sociale: il sito ti mostra un finto CAPTCHA e ti accompagna, passo dopo passo, a eseguire tu stesso il codice dannoso. In pratica:
- Vedi la classica richiesta: “Conferma di non essere un robot”.
- Dopo il primo click, compare un passaggio aggiuntivo: “Apri il terminale/Prompt dei comandi”, “Incolla questo testo”, “Premi Invio per continuare”.
- Quel testo è un comando che può scaricare, avviare e installare un malware sul tuo computer.
Non è fantascienza e non è limitato ai PC Windows. Sono state documentate campagne anche su macOS, con istruzioni per usare il Terminale: cambia lo strumento, ma il trucco resta identico. Il tema è stato riportato anche dalla stampa internazionale, ad esempio dal The Guardian.
Come appare la trappola: segnali comuni
- CAPTCHA fuori contesto: la verifica compare su siti sospetti o prima di contenuti non critici.
- Richiesta di aprire Terminale/Prompt/PowerShell: un vero CAPTCHA non lo farà mai.
- Copiaincolla “alla cieca”: ti propongono stringhe incomprensibili o “codici di verifica”.
- Urgenza: “Agisci subito”, “La pagina scadrà”, “Evita il blocco”. Classico pressing psicologico.
- Download extra: ti invitano a scaricare un “verifier” o un piccolo strumento per “completare la verifica”.
Cosa fare appena riconosci il falso CAPTCHA
La regola d’oro: fermati. Un CAPTCHA non richiede mai software aggiuntivo, né il terminale, né comandi.
- Chiudi la pagina senza eseguire altri passaggi.
- Non incollare nulla nel terminale o in finestre che non conosci.
- Sovrascrivi gli appunti: copia un testo innocuo (es. una parola qualsiasi) per eliminare eventuali comandi salvati di nascosto.
- Elimina file appena scaricati se ti avevano proposto un “tool di verifica”.
- Segnala la pagina come ingannevole al tuo browser o al motore di ricerca.
Hai già fatto il copia-incolla? Ecco i passi da seguire
Niente panico, ma agisci con metodo. Il passaggio critico non è il clic sulla casella, è l’esecuzione del comando. Se l’hai fatto:
- Disconnetti subito il dispositivo da Internet (cavo/Wi‑Fi) per bloccare comunicazioni verso l’esterno.
- Avvisa l’IT se sei in azienda. In ambito personale, esegui una scansione completa con un antivirus affidabile e, se possibile, con un secondo tool “on-demand”.
- Cambia le password degli account sensibili (email, banca, social), abilita l’autenticazione a due fattori e controlla accessi sospetti.
- Verifica i programmi in esecuzione automatica e le estensioni del browser installate di recente; rimuovi ciò che non riconosci.
- Aggiorna sistema operativo e browser per chiudere eventuali falle sfruttate durante l’attacco.
Prevenzione: 6 regole semplici da ricordare
- Un CAPTCHA non chiede mai di aprire Terminale/Prompt/PowerShell. Se succede, è una trappola: chiudi.
- Diffida dell’urgenza. La fretta è l’alleata dei truffatori.
- Installa solo da fonti ufficiali: niente “verifier”, estensioni o tool scaricati da pop‑up.
- Limita i privilegi: usa account non amministratore per l’uso quotidiano.
- Tieni tutto aggiornato: sistema, browser, antivirus, estensioni.
- Occhio ai periodi caldi: Black Friday, Cyber Monday e Natale moltiplicano offerte e siti che non conosci. Meglio perdere un affare che compromettere il dispositivo.
Per aziende e team IT
- Formazione continua su social engineering e simulazioni periodiche.
- Policy di esecuzione: blocca script non firmati, monitora PowerShell/Terminale e allerta su comandi anomali.
- Protezione endpoint con EDR/antivirus aggiornati e controllo delle estensioni browser.
- Procedure chiare di risposta: isolamento rapido del device, reset credenziali, verifica log.
Perché parlarne adesso
I falsi CAPTCHA stanno circolando anche in Italia e puntano su un gesto che facciamo senza pensarci. L’imitazione è sempre più credibile e le istruzioni sono disegnate per sembrare “normali”. Riconoscere l’inganno prima del copia-incolla fa tutta la differenza.
👉 Per scoprire tutti i dettagli e l’opinione personale di Mario Moroni, ascolta la puntata completa su Spotify.
Parole chiave