

L’intelligenza artificiale amplifica la capacità degli attacchi informatici, ma offre alle imprese nuovi strumenti per individuare le vulnerabilità in anticipo: servono visibilità sui sistemi, monitoraggio continuo e sicurezza integrata fin dalla progettazione.
IN BREVE
L’IA abbassa le barriere per i criminali e moltiplica la potenza degli attacchi, ma offre anche ai difensori nuovi strumenti per scovare in anticipo vulnerabilità non note.
La risposta richiede monitoraggio continuo, difese a più strati e protezioni “invisibili” che mantengano semplice l’esperienza degli utenti.
Per le imprese si parte da mappare asset e flussi, integrare la sicurezza by design/by default e gestire il rischio con cultura e processi continui.
Cybersecurity e IA: attacchi più rapidi, come difendersi in azienda
L’intelligenza artificiale ha cambiato il ritmo della sicurezza informatica: gli attacchi corrono, le difese devono correre più veloce. E no, non basta un antivirus o una checklist di compliance: servono metodo, competenze e monitoraggio continuo.
L’IA cambia le regole: barriere più basse, capacità più alte
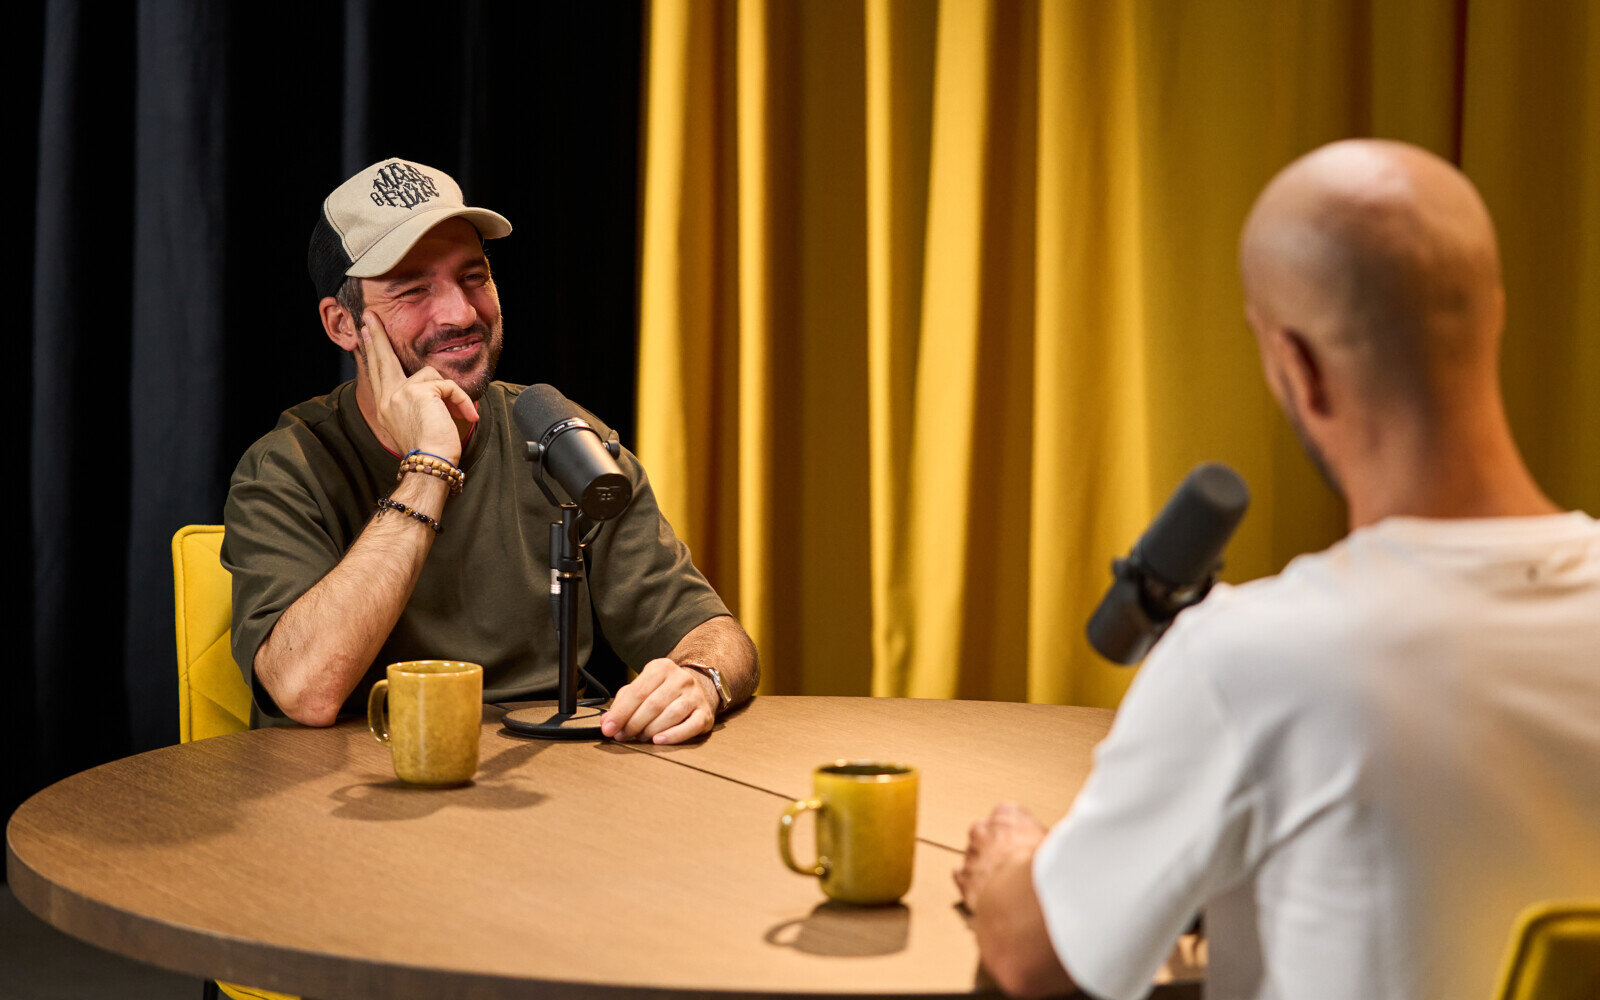
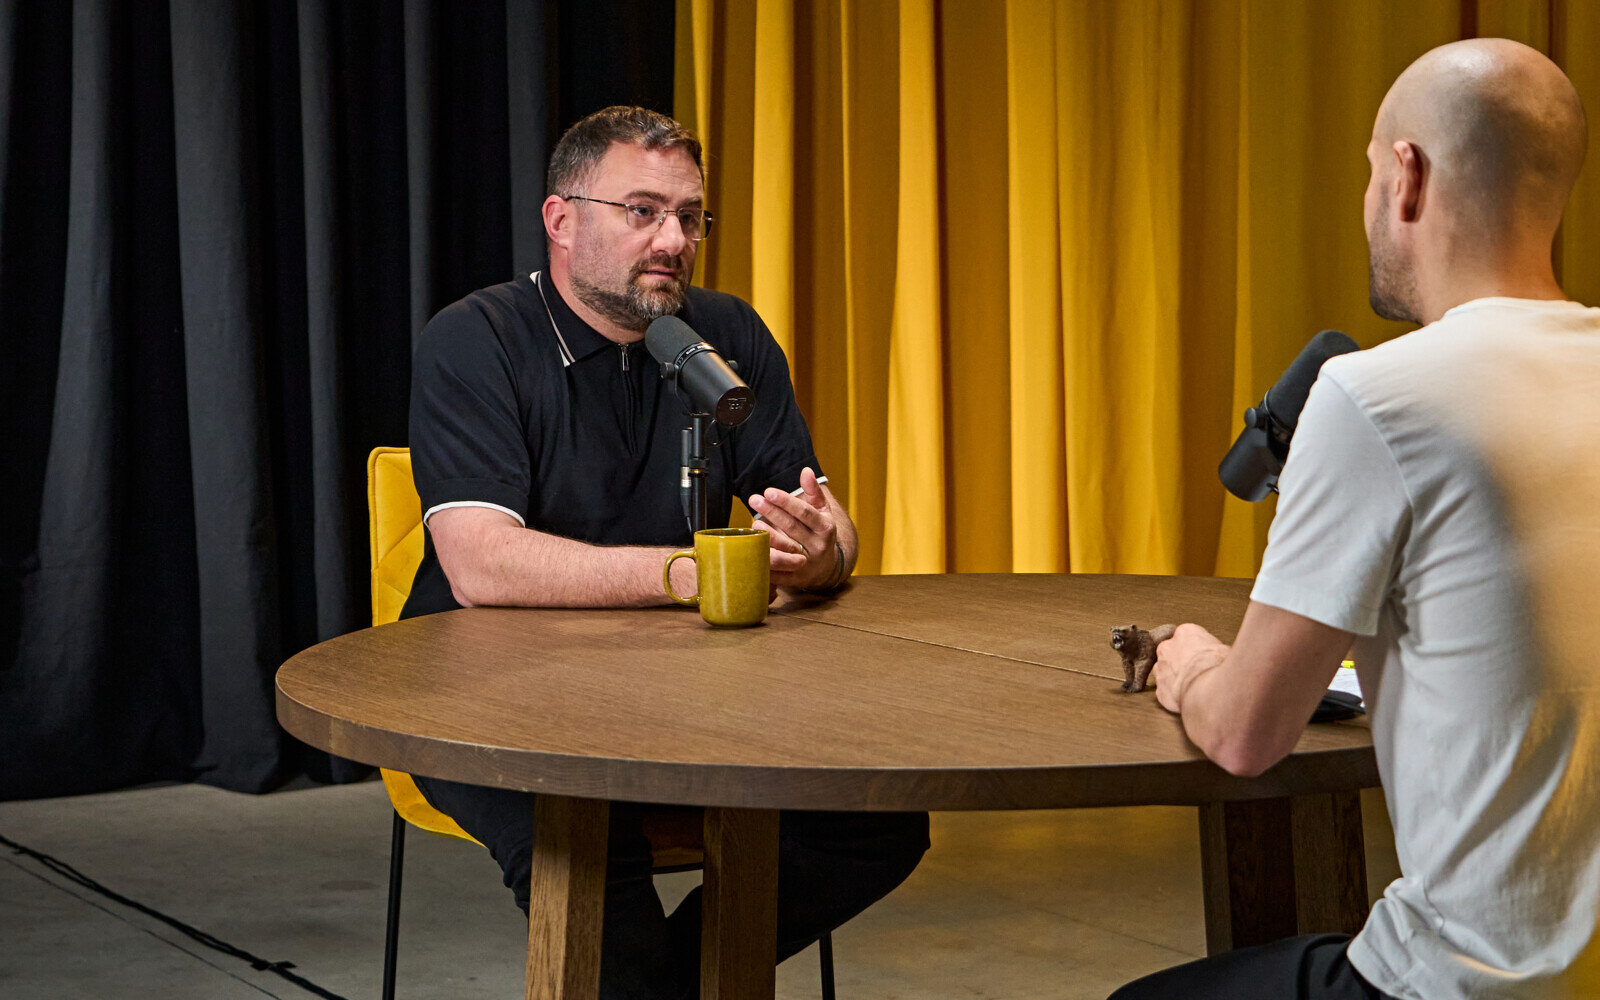
A Torino, durante WAVE, abbiamo incontrato Marco Molinaro, Cybersecurity Lead di Accenture Italia e Grecia, per fare il punto su cosa succede quando anche chi attacca usa l’IA. L’impatto è doppio. Primo: si abbassano le barriere d’ingresso, perché modelli generativi e tool “chiavi in mano” permettono a più attori di tentare exploit credibili e di qualità. Secondo: chi aveva già budget, strumenti e competenze ora dispone di un moltiplicatore di efficacia. È qui che la partita si fa complessa: vulnerabilità non note possono essere scoperte e sfruttate più in fretta, mentre le aziende faticano a mantenere visibilità su sistemi, dati e servizi. Intervista realizzata con Accenture Security [fonte].
Perché gli attaccanti partono (temporaneamente) avanti
Ogni tecnologia dirompente favorisce prima l’offesa: chi attacca sceglie il quando, il dove e il come; chi difende deve coprire tutto, sempre. L’asimmetria è strutturale. Ma non è una condanna: la difesa efficace non è un singolo “scudo”, bensì una strategia a strati, capace di assorbire l’urto, rilevare in tempo e reagire prima che il danno diventi sistemico.
Difesa moderna: trovare prima le falle e guadagnare tempo
La buona notizia: l’IA non è solo nelle mani degli aggressori. Team come quello di Accenture stanno usando modelli linguistici – anche compatti e deployabili on-prem – per scoprire vulnerabilità non note più velocemente rispetto agli approcci tradizionali. Questo anticipo diventa un vantaggio competitivo reale: più in fretta trovi una falla, più tempo hai per mitigarla o correggerla prima che venga sfruttata.
Monitoraggio continuo e piani di rientro: convivere (temporaneamente) con il rischio
Correggere una vulnerabilità non è premere un interruttore: servono test, validazioni, controlli sugli impatti a cascata. Nel frattempo bisogna convivere con il rischio, mantenendo visibilità costante sulle aree esposte e attivando contromisure compensative: segmentazione, regole d’accesso rafforzate, rilevazione comportamentale, risposta rapida. La chiave è il tempo: vince chi accorcia detection e reaction, non chi promette l’impossibile “rischio zero”.
Sicurezza senza frizioni: proteggere senza complicare la vita agli utenti
Ogni livello di protezione aggiunge complessità. Ma gli utenti pretendono esperienze semplici: pagamenti in un gesto, accessi passwordless, autenticazioni invisibili. La sfida è progettare difese efficaci che non distruggano la UX. Tradotto: più controlli silenziosi (risk-based authentication, analisi anomalie, protezioni lato back-end), meno ostacoli inutili all’utente. Tornare alle vecchie password complesse non è una strategia: è un problema in più.
Metodo e cultura: sicurezza by design e by default
La sicurezza non è una checklist annuale, ma un processo continuo. Va integrata dalla fase di analisi a quella di sviluppo, fino all’operatività dei servizi. Serve un cambio culturale: formazione pratica, procedure chiare, metriche condivise. E il rischio cyber va portato al livello giusto: proprietà, CdA e direzione devono definire l’appetito al rischio, allocare budget e misurare l’esposizione con indicatori concreti (tempo di rilevazione, tempo di risposta, copertura patch, tasso di incidenti evitati).
Da dove iniziare domani mattina
- Mappa ciò che hai: asset, dati critici, servizi, dipendenze, fornitori.
- Conosci i flussi: dove passano i dati? Chi accede? Con quali privilegi?
- Valuta il rischio: impatto, probabilità, priorità. Definisci l’appetito al rischio a livello executive.
- Metti l’IA al lavoro in sicurezza: vulnerability discovery, detection e automazione controllata.
- Attiva monitoraggio 24/7 e risposta: log unificati, alert chiari, playbook testati.
- Gestisci le vulnerabilità in continuo: patching cadenzato, finestre di test, contromisure temporanee.
- Proteggi la UX: autenticazione adattiva e policy invisibili all’utente affidabile.
- Forma e allena: simulazioni di phishing, table-top exercise, ruoli e responsabilità.
- Misura e migliora: KPI di sicurezza nel cruscotto di business, revisioni periodiche.
All’orizzonte: quando il digitale tocca il fisico
L’IA non vive da sola: si combina con robotica, sensori, sistemi industriali e – presto – con la computazione quantistica. Ogni input (video, audio, segnali tattili) può diventare un prompt che innesca azioni fisiche. Tradotto: l’impatto sicurezza supera l’IT e tocca operations, fabbrica, logistica. Ignorarlo oggi significa pagare di più domani, in incidenti e in opportunità perse.
Conclusione
👉 Per scoprire tutti i dettagli e l’opinione personale di Mario Moroni, ascolta la puntata completa su Spotify.