

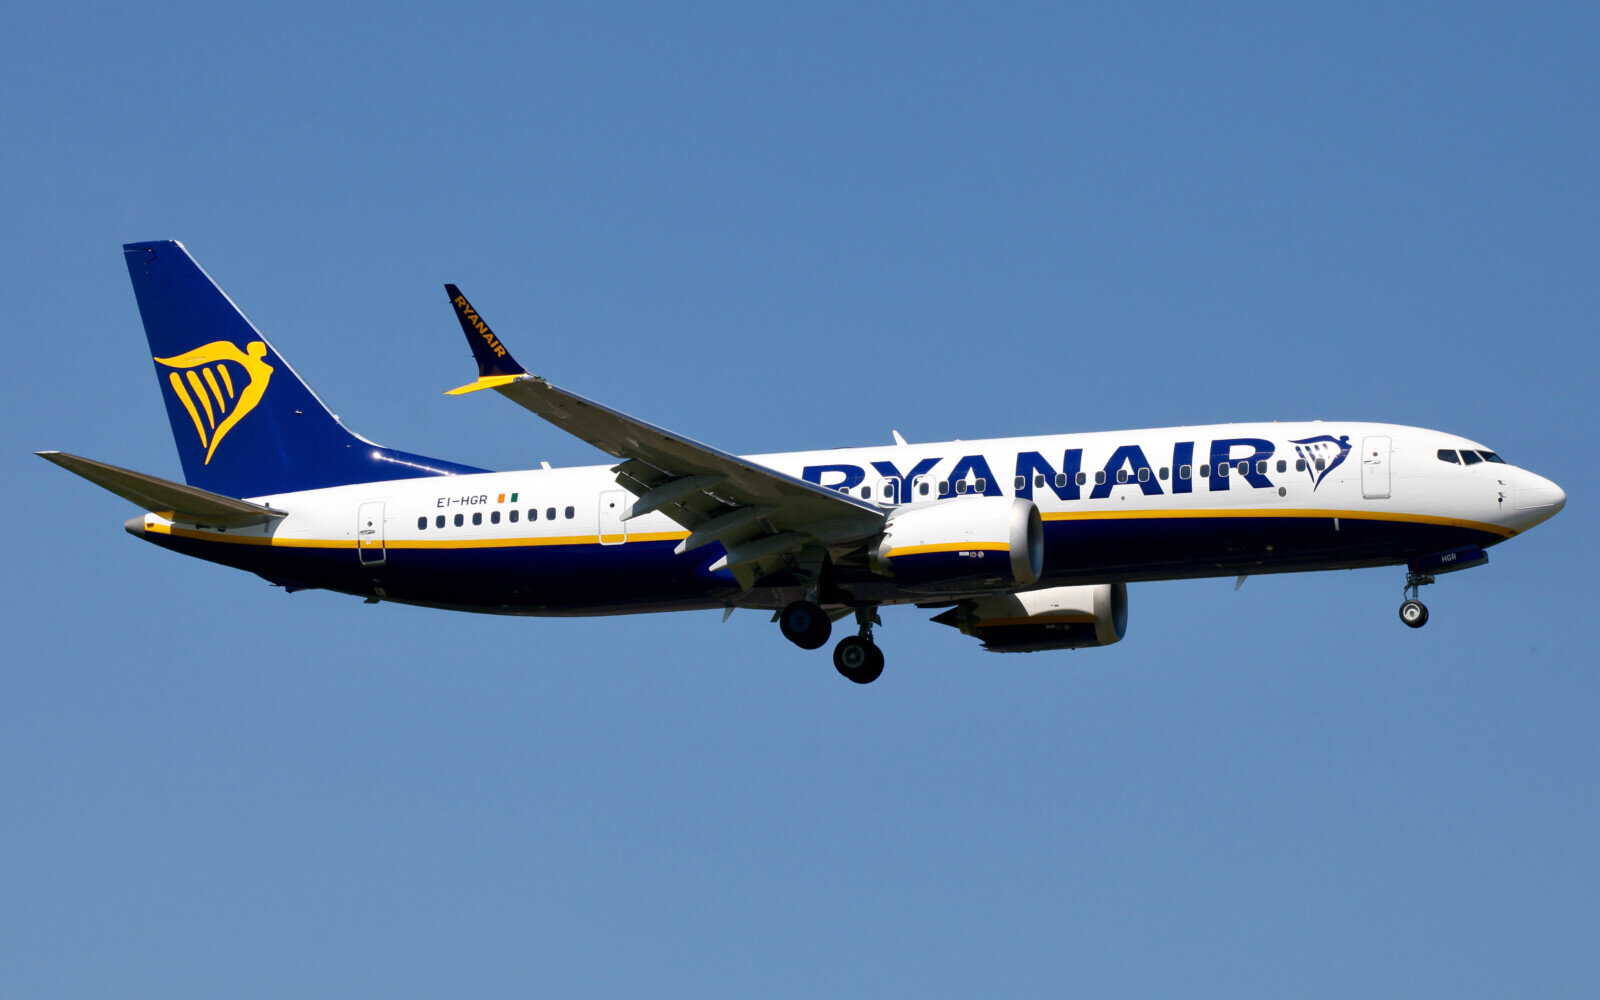
Una campagna individuata da NordVPN imita Ryanair e altri marchi noti per spingere gli utenti Android a scaricare app infette e sottrarre dati bancari.
IN BREVE
Una campagna di phishing imita Ryanair e altri brand con siti fasulli e app Android per diffondere malware bancari.
Segnali d’allarme: URL anomali, offerte troppo allettanti, richieste di installare APK fuori dagli store e permessi eccessivi.
Protezione: verifica il dominio, scarica solo dagli store ufficiali, attiva 2FA e non inserire credenziali su pagine dubbie.
Truffa Ryanair: falsi siti e app Android svuotano i conti. Ecco come evitarla
Offerta irresistibile, sito perfetto, download “obbligatorio” dell’app: è così che un logo familiare diventa il cavallo di Troia sullo smartphone. Una campagna che imita Ryanair e decine di altri brand sta diffondendo malware bancari su Android. Vediamo come funziona e come blindarti.
L’esca perfetta: offerte lampo e brand familiari
I criminali partono da un presupposto semplice: ci fidiamo dei marchi che conosciamo. Nascono così pagine che imitano Ryanair (e molte altre aziende) in ogni dettaglio: colori, font, call to action, persino le condizioni di vendita. L’obiettivo non è venderti un volo scontato, ma farti installare un’app malevola fuori dal Play Store.
Come funziona l’inganno
Lo schema è lineare e, purtroppo, efficace:
- Ti arriva un annuncio, un messaggio o trovi una pagina con “offerte lampo” su voli o premi.
- Il sito clone ti chiede di scaricare un’“app ufficiale” per completare la prenotazione o riscattare lo sconto.
- Il download avviene tramite file APK, non dal Google Play Store.
- Una volta installata, l’app chiede permessi estesi (Accessibilità, SMS, notifiche) e li usa per colpire il tuo conto.
Secondo una ricerca di NordVPN, la campagna non si limita a un solo brand, ma sfrutta decine di marchi noti per costruire fiducia e aumentare il tasso di installazione. Il bersaglio è sempre lo stesso: rubare credenziali, aggirare la 2FA e fare bonifici a tua insaputa.
I segnali per riconoscere la truffa
- URL sospetto: dominio lungo, strano o con errori (es. ryanair-it-offerte.shop). Ryanair opera su domini ufficiali e certificati.
- APK esterno: ti chiedono di installare l’app via file, non dallo store. È il campanello d’allarme numero uno.
- Permessi aggressivi: Accessibilità, lettura SMS, gestione notifiche, “sovrapposizione su altre app”. Una vera app di viaggio non ne ha bisogno per venderti un biglietto.
- Testi scadenti: traduzioni strambe, formattazione incoerente, footer incompleti, privacy policy assente o generica.
- Urgenza artificiale: countdown, “ultimi 5 posti”, pressioni a cliccare subito.
- Pagamenti anomali: richieste di acconti via bonifico istantaneo, ricariche o crypto per “bloccare l’offerta”.
Nota bene: l’app ufficiale di Ryanair per Android si scarica solo dal Google Play Store. Qualsiasi scorciatoia è un rischio.
Che cosa fa un trojan bancario su Android
I trojan bancari non sono semplici “virus”: sono strumenti creati per monetizzare rapidamente. Ecco le mosse tipiche una volta dentro il dispositivo:
- Keylogging e overlay: registrano ciò che scrivi e mostrano schermate finte sopra le app della banca per intercettare le credenziali.
- Controllo delle notifiche: leggono e nascondono gli SMS o le notifiche con i codici 2FA.
- Abuso dell’Accessibilità: cliccano e concedono permessi al posto tuo, persino su impostazioni di sicurezza.
- Esfiltrazione dati: rubano contatti, cronologia chiamate e informazioni utili al social engineering.
- Operazioni bancarie: avviano bonifici, cambiano IBAN destinatari, impiantano regole per deviare comunicazioni.
Risultato: ti accorgi del danno quando il conto è già stato toccato. Prevenire è più semplice (ed economico) che riparare.
Come proteggere dati e conti
Regole pratiche per tutti
- Non installare APK provenienti da link, email, Telegram o siti “clone”. Usa solo il Google Play Store.
- Controlla sempre il dominio: digita l’indirizzo a mano o usa i preferiti. Evita i link accorciati se non verificati.
- 2FA intelligente: preferisci app di autenticazione o chiavi fisiche. Gli SMS sono più facili da intercettare.
- Permessi sotto controllo: rivedi periodicamente Accessibilità, SMS e Notifiche. Se un’app di viaggi li chiede, è un red flag.
- Play Protect attivo e dispositivo aggiornato. Valuta una soluzione anti-malware affidabile.
- Carte virtuali e limiti: usa carte usa e getta o con tetti bassi per gli acquisti online.
- Alert in tempo reale: attiva le notifiche istantanee della banca per ogni movimento.
- Segnala e chiudi: se vedi un sito sospetto, non interagire. Segnala al brand e alla Polizia Postale.
Se gestisci un brand o un e-commerce
- Proteggi il tuo nome: registra domini simili e monitora l’abuso del marchio.
- Comunicazione chiara: pubblica una pagina “canali ufficiali” e ricorda che non distribuisci APK.
- Difese email e DNS: implementa SPF, DKIM e DMARC.
- Formazione continua: educa team e community a riconoscere cloni e truffe.
Cosa fare se hai già cliccato
- Modalità aereo subito e disconnetti il dispositivo.
- Revoca permessi: togli Accessibilità e diritti di amministratore all’app sospetta, poi disinstallala.
- Backup e reset: se hai dubbi, esegui un ripristino di fabbrica e reinstalla solo app verificate.
- Avvisa la banca: blocco carte, monitoraggio movimenti, cambio PIN e password.
- Cambia credenziali da un dispositivo pulito.
- Denuncia e conserva prove (screenshot, URL).
La morale è semplice: un sito credibile e un logo noto non bastano per fidarsi. Le truffe puntano sulla velocità; tu rispondi con lentezza strategica, verifica e disciplina digitale. Così le offerte vere restano tali, e il tuo conto resta al sicuro.
👉 Per scoprire tutti i dettagli e l’opinione personale di Mario Moroni, ascolta la puntata completa su Spotify.