

Un attacco informatico ha attivato da remoto lo scongelamento dei frigoriferi in centinaia di supermercati francesi, causando milioni di euro di perdite e riaccendendo l’allarme sulla sicurezza dei dispositivi connessi.
IN BREVE
In Francia un attacco hacker ai frigoriferi di centinaia di supermercati ha causato milioni di euro di perdite alimentari.
Il Sole 24 Ore e Le Monde riportano che controller centralizzati esposti online hanno permesso lo scongelamento da remoto.
Il caso riapre i dubbi su chi produce, controlla e aggiorna i dispositivi connessi.
Francia, frigoriferi dei supermercati hackerati: il caso che svela i rischi dell’IoT (e come reagire)
Centinaia di supermercati francesi hanno visto i sistemi di refrigerazione compromessi, con tonnellate di cibo da buttare. Un campanello d’allarme sull’Internet of Things: chi comanda davvero i dispositivi connessi e chi li aggiorna?
Cosa è successo e perché conta
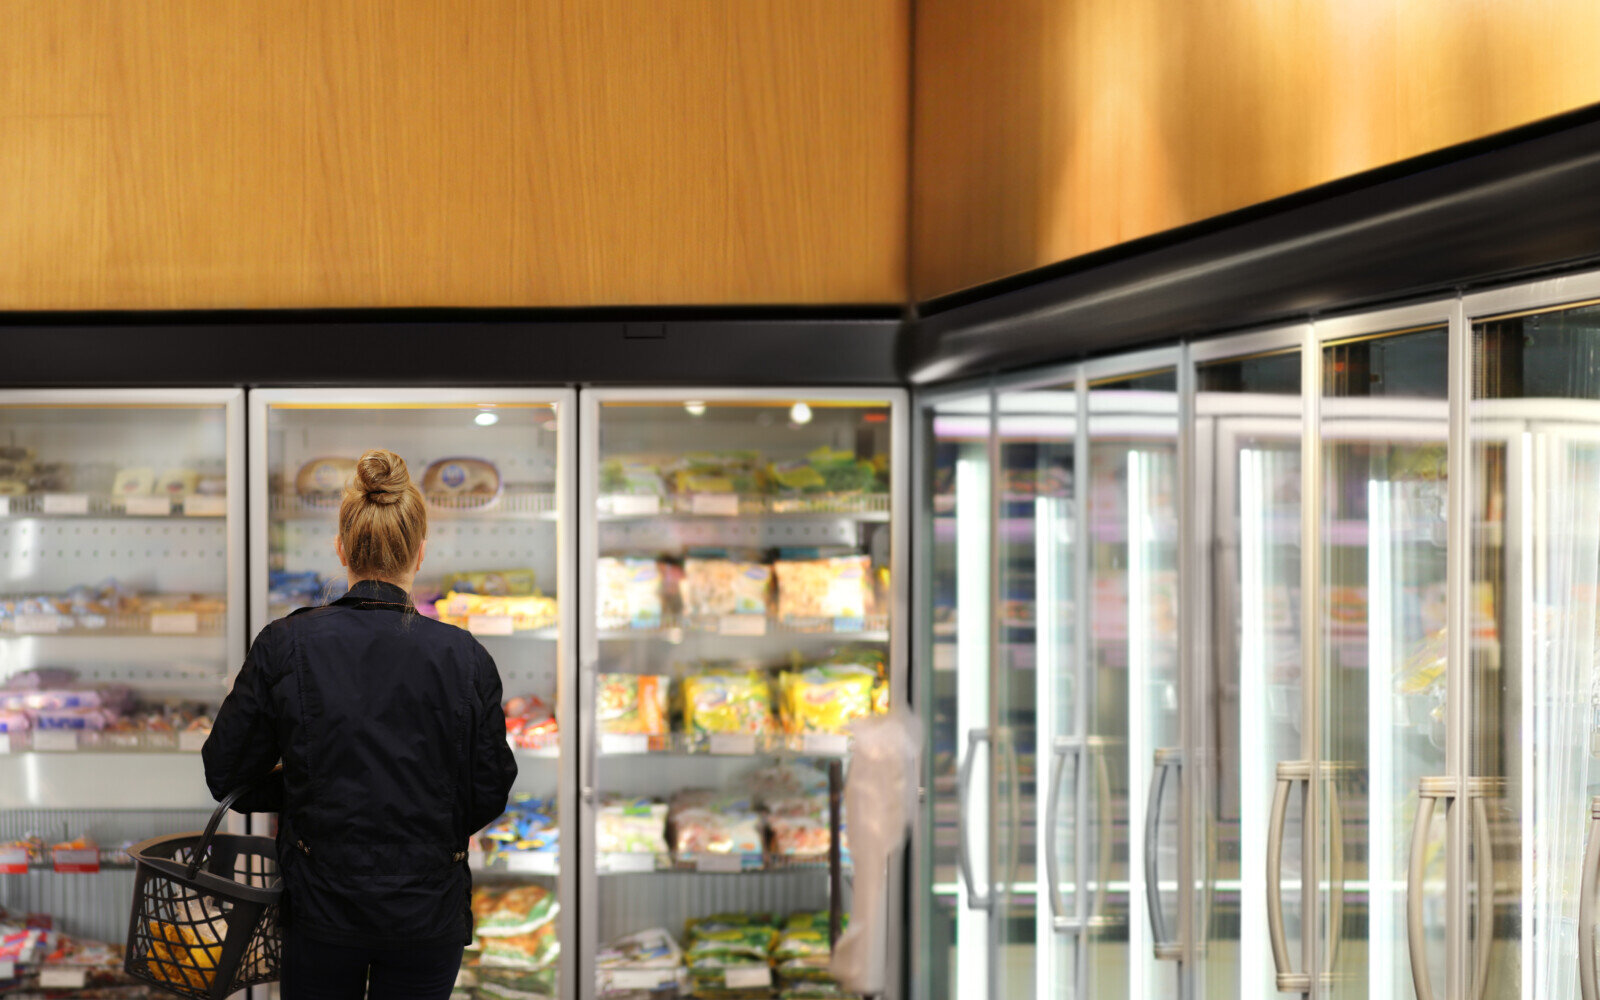
Un attacco informatico ha preso di mira i sistemi di refrigerazione di diverse catene francesi, causando lo scongelamento forzato dei frigoriferi e perdite per milioni di euro. Come riportato da Il Sole 24 Ore, il bersaglio non sono stati i singoli punti vendita, ma i controller che gestiscono da remoto gli impianti.
In base alle ricostruzioni stampa, ci sono stati almeno due momenti chiave: una prima ondata nella notte tra l’11 e il 12 ottobre su sistemi di un noto fornitore di refrigerazione industriale, e una successiva su apparecchiature di un altro produttore. In un supermercato nell’area di Bordeaux, un allarme ha permesso l’intervento tempestivo e il salvataggio della merce: segno che i piani di allerta e le procedure manuali fanno la differenza.
Il punto cruciale? L’architettura: tanti negozi, un unico controller centrale raggiungibile dall’esterno. Un singolo punto debole che, se esposto o mal protetto, diventa un invito aperto per gli hacker.
Perché un attacco così fa male anche a chi non è un supermercato
Dal software allo scaffale
Quando parliamo di frigoriferi industriali parliamo di OT (Operational Technology): sistemi che governano processi fisici, impianti e sicurezza alimentare. Se qualcuno disattiva il freddo da remoto, il danno non è “virtuale”: si traduce in merce da buttare, standard igienico-sanitari violati e costi operativi inattesi. È il cortocircuito tra cybersicurezza e mondo reale.
In troppi casi, le console di gestione di dispositivi industriali restano esposte su Internet, con protezioni minime o credenziali deboli. Aggiungete firmware non aggiornati, accessi concessi a più fornitori nel tempo e poca segmentazione di rete: l’ecosistema si allarga, la superficie d’attacco pure.
Un problema di filiera (e di responsabilità)
Chi produce l’hardware? Chi sviluppa il software? Chi garantisce patch e aggiornamenti? Chi controlla gli accessi e i log? Se non è chiaro il perimetro delle responsabilità, basta una falla nel punto sbagliato per bloccare un’intera catena. Le autorità europee hanno ribadito che la sicurezza alimentare passa anche dalla sicurezza digitale: non è un tema opzionale.
Le mosse concrete per retailer e aziende
Checklist minima per mettere in sicurezza impianti e dispositivi connessi
- Inventario & mappatura: elenca tutti i sistemi connessi (frigoriferi, PLC, gateway, sensori), versioni firmware, fornitori e chi ci accede.
- Segmentazione di rete: separa OT da IT e dal Wi‑Fi guest. Accesso ai controller solo tramite VPN e whitelist di IP.
- Accessi a privilegi minimi: MFA per amministratori, password uniche e robuste, niente account “shared” tra fornitori.
- Aggiornamenti e patch: calendario di update per firmware e software, con finestre di manutenzione pianificate e rollback pronti.
- Monitoraggio e allarmi: alert automatici su parametri anomali (temperatura, cicli di sbrinamento), log centralizzati e retention estesa.
- Procedure manuali e “kill switch”: definisci cosa fare se il digitale fallisce (passaggio a modalità locale, scollegamento dalla rete, ripristino impostazioni).
- Valutazione fornitori: chiedi SLA di sicurezza, tempi di rilascio patch, audit periodici e prove di penetrazione di terze parti.
- Piani di risposta incidente: ruoli chiari, contatti H24, playbook per isolamento rapido e comunicazione verso team e autorità.
- Backup delle configurazioni: copie offline e testate di firmware e setup, per ripartire in ore, non in giorni.
- Test periodici: esercitazioni tabletop e prove pratiche di disconnessione d’emergenza a negozio aperto (in sicurezza).
Non solo imprese: cosa possiamo fare a casa
Anche il nostro “piccolo IoT” domestico può diventare un varco. Occhio ai dispositivi troppo economici senza garanzie di aggiornamento.
- Scegli brand trasparenti su patch e ciclo di vita dei prodotti.
- Aggiorna firmware e disattiva servizi cloud non necessari.
- Password uniche e MFA dove disponibile; evita credenziali di default.
- Rete separata per dispositivi smart (guest VLAN) e spegni UPnP sul router.
- Controlla le esposizioni: niente accessi diretti da Internet ai device, usa app e canali sicuri.
AI e automazione: utili, ma con i paletti giusti
Non ci sono evidenze pubbliche che l’attacco francese coinvolga l’intelligenza artificiale. Ma la tendenza è chiara: più deleghiamo a sistemi autonomi (agenti AI) il controllo di impianti, più servono limiti e verifiche.
- Human-in-the-loop per azioni ad alto impatto (sbrinamento, spegnimenti, variazioni setpoint estese).
- Policy di sicurezza con “safe bounds” e doppia conferma per comandi critici.
- Tracciabilità: logging completo di prompt, decisioni e azioni, con audit regolari.
- Test di pre-rilascio e red teaming specifico per scenari OT/ICS.
La lezione da portare a casa
Questo attacco mette nero su bianco una verità scomoda: l’IoT industriale non è un gadget. È infrastruttura critica. Se un’unica console gestisce centinaia di impianti, quella console va protetta come un caveau. Aggiornamenti, segmentazione, procedure manuali e responsabilità di filiera non sono “nice to have”: sono il nuovo costo d’ingresso per stare sul mercato senza farsi travolgere al primo sblocco forzato.
👉 Per scoprire tutti i dettagli e l’opinione personale di Mario Moroni, ascolta la puntata completa su Spotify.
Parole chiave